《数据安全法》正式颁布 数据安全建设进入新时代
2021年6月10日,第十三届全国人大常委会第二十九次会议表决通过《中华人民共和国数据安全法》,自2021年9月1日起施行。作为我国数据安全领域的首部基础性法律,《数据安全法》的颁布标志着数据安全建设正式进入法治化、体系化的新时代,对数据处理服务行业提出了全新的合规要求与发展指引。
一、立法背景与核心要义
随着数字经济的蓬勃发展,数据已成为关键生产要素。数据泄露、滥用、非法跨境流动等安全问题日益突出,威胁个人权益、公共利益乃至国家安全。《数据安全法》确立了数据分级分类管理、数据安全审查、数据出口管制、数据中心安全保护等核心制度,明确了数据处理者的安全义务,并加大了对违法行为的处罚力度。其根本目的在于规范数据处理活动,保障数据安全,促进数据开发利用,保护个人、组织的合法权益,维护国家主权、安全和发展利益。
二、对数据处理服务行业的影响
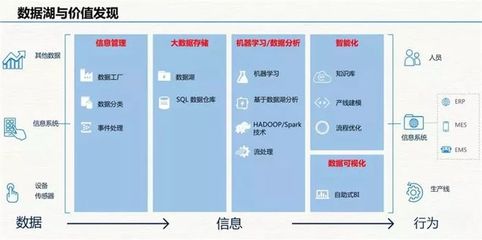
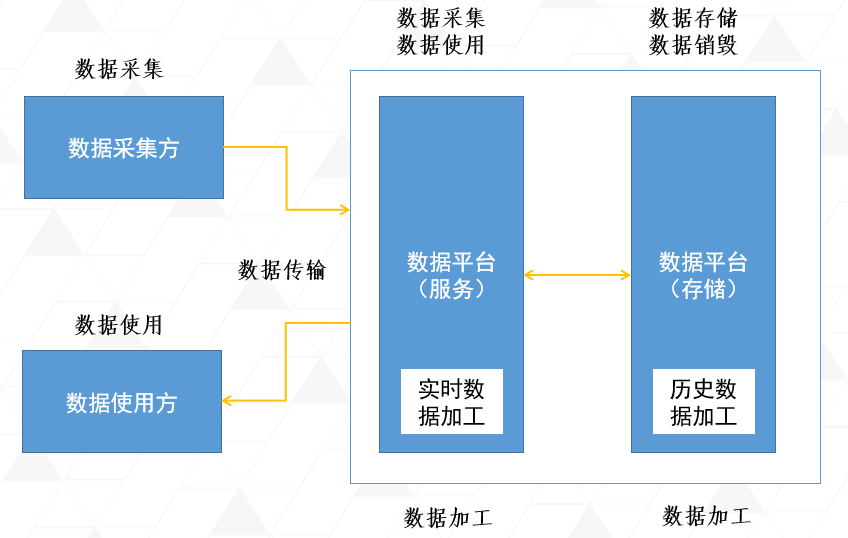
数据处理服务涵盖数据采集、存储、加工、分析、传输、交易等全链条。新法实施后,行业将面临以下关键变化:
- 合规门槛提升:数据处理服务提供者需建立健全全流程数据安全管理制度,组织开展数据安全教育培训,采取相应技术措施保障数据安全。重要数据的处理者还应明确数据安全负责人和管理机构,定期开展风险评估并提交报告。
- 分类分级管理落地:根据数据的重要程度和敏感程度,数据处理服务需实施差异化保护策略。特别是涉及重要数据和国家核心数据的业务,须满足更高等级的安全要求。
- 跨境传输受限:非经主管机关批准,数据处理服务不得向境外提供重要数据。对于跨国公司或服务海外客户的企业,需重新评估数据出境路径,构建合规的数据跨境流动机制。
- 审查与监管强化:数据安全审查制度将对影响或可能影响国家安全的数据处理活动进行审查。数据处理服务商在参与重大项目中需主动配合审查,避免因违规导致业务中断。
三、数据安全建设解决方案框架
面对新法要求,数据处理服务企业应从组织、制度、技术、运营四个维度构建数据安全体系:
- 组织保障:设立数据安全委员会,任命数据安全负责人,明确各部门职责,形成决策、管理、执行三层架构。
- 制度体系:制定数据分类分级管理规范、数据安全应急预案、个人信息保护政策、数据出境安全评估流程等,确保有章可循。
- 技术能力:部署数据加密、脱敏、防泄漏、访问控制、审计追踪等技术手段,实现数据全生命周期安全防护。针对重要数据,采用国产密码算法和可信计算技术强化保护。
- 运营机制:建立常态化风险评估与安全监测机制,定期开展渗透测试和漏洞修复;同时加强供应链安全管理,对第三方数据处理服务商进行安全评估与监督。
四、数据处理服务的合规实践建议
- 开展数据资产盘点:全面梳理所处理的数据类型、来源、流向、存储位置,识别重要数据和核心数据,形成数据资产地图。
- 完善合同条款:在与客户、供应商的合作协议中明确数据安全责任边界,约定数据使用范围、保密义务、安全事件通报及违约责任。
- 强化人员管理:对接触重要数据的人员进行背景审查,签署保密协议,并实施最小授权原则和定期轮岗。
- 建立应急响应机制:制定数据安全事件应急预案,定期演练,确保在发生泄露、篡改、丢失等事件时能快速响应、及时上报、降低损失。
- 关注跨境业务合规:若涉及数据出境,应依法进行安全评估,或通过认证、订立标准合同等方式满足合规要求。
五、
《数据安全法》的颁布实施,为数据处理服务行业划定了安全底线,也带来了转型升级的契机。唯有主动拥抱监管、夯实安全能力,数据处理服务企业才能在新时代行稳致远,真正实现数据价值的安全释放。随着配套法规和标准的陆续出台,数据安全建设将更加精细化、专业化,行业各方需持续投入、协同共治,共同筑牢数字经济发展的安全基石。
如若转载,请注明出处:http://www.53gpt.com/product/38.html
更新时间:2026-11-01 10:26:31